
安全性
币安首席安全官提前警告黑客手段,6.3亿美元泄露前已显风险
本文由人工智能撰写. 由英语自动翻译.
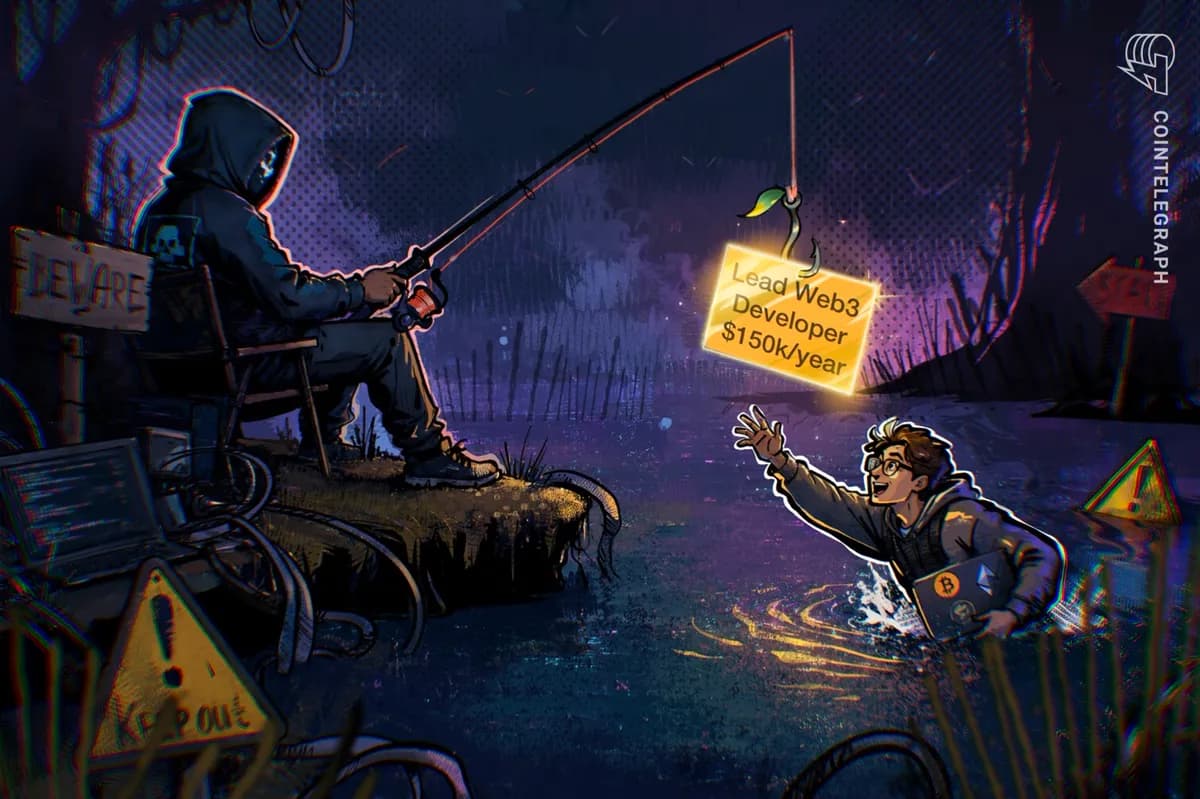
在7月的一次采访中,币安首席安全官Jimmy Su讨论了虚假面试导致设备被攻破的危险。这一手段在10月的创纪录黑客事件中被利用,导致损失达到63亿美元。
安全风险的预警
在7月,币安首席安全官Jimmy Su详细阐述了虚假编码评估在求职面试中可能带来的风险。他指出,这种欺骗可能导致员工设备被攻破,使攻击者能够获取敏感数据。在交易所历史性的黑客事件后,这一见解再次引起关注,该事件导致63亿美元被盗。
攻击的方法论
在7月的采访中,Su表达了对攻击者如何设计工作机会以诱使员工执行恶意代码的担忧。一旦代码被运行,设备就会变得脆弱,从而使攻击者能够更深入地访问公司的网络。在9月,一名币安工程师在一次虚假面试中成为恶意编码任务的受害者,这被认为是10月泄露的一个关键入口。
检测中的挑战
Su强调,安全工具可能难以识别此类攻击,因为涉及的步骤看起来可能是合法的。币安随后对事件的调查确认,攻击中使用的恶意软件通过混淆技术避开了终端安全措施。Su强调,公司有责任管理员工使用公司设备进行外部求职所带来的风险。
加强安全措施
为应对此次泄露,币安已实施更严格的设备控制并强化其安全基础设施。公司还增加了对网络安全措施的投资,并聘请独立专家对事件进行全面审查。为了应对持续的威胁,币安报告称,今年已阻止了与朝鲜黑客相关的众多网络威胁。