
Ler no idioma original (inglês)
CSO da Binance Alertou sobre Táticas de Hackeamento Meses Antes do Roubo de $6,3 Bilhões
Redigido com inteligência artificial. Tradução automática do inglês.
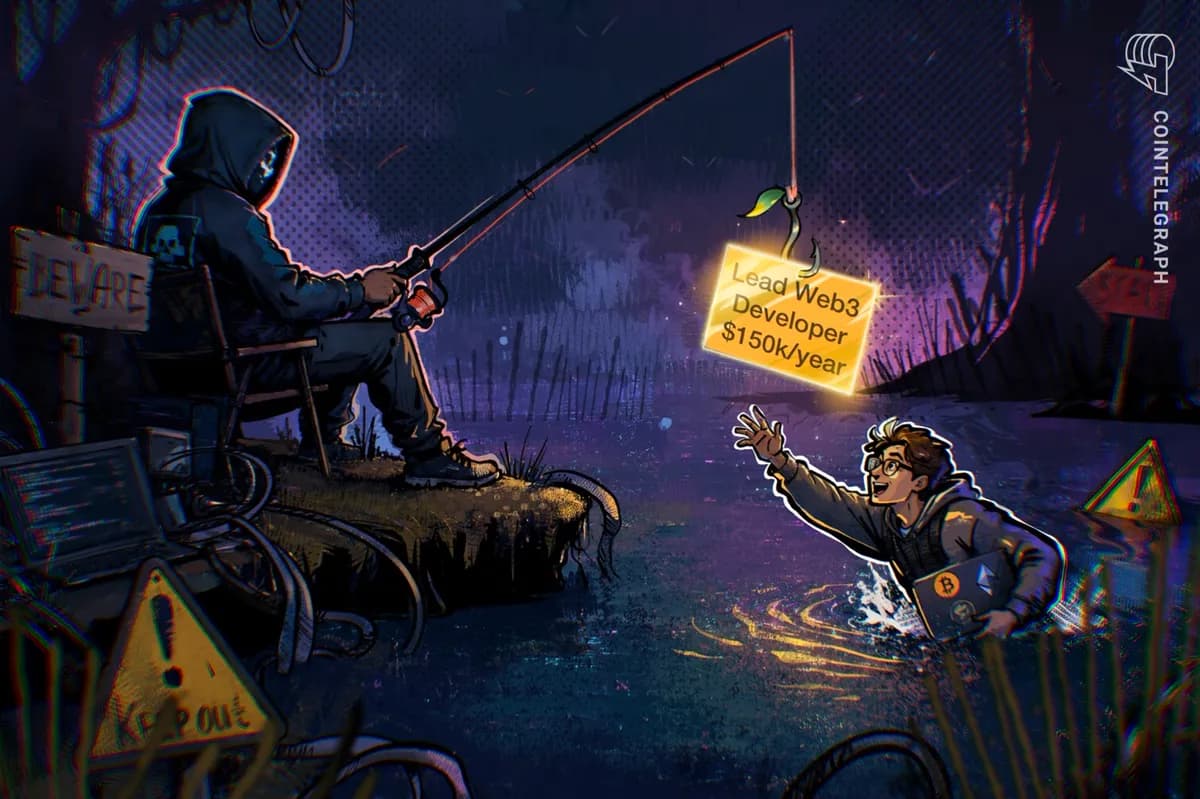
Em uma entrevista em julho, o diretor de segurança da Binance, Jimmy Su, discutiu os perigos de entrevistas de emprego falsas que levam a dispositivos comprometidos. Essa tática foi posteriormente utilizada no histórico hack da exchange em outubro, resultando em uma perda de $6,3 bilhões.
Aviso sobre Riscos de Segurança
Em julho, o diretor de segurança da Binance, Jimmy Su, detalhou os riscos potenciais apresentados por avaliações de codificação falsas em entrevistas de emprego. Ele indicou que tais enganos poderiam levar a dispositivos de funcionários comprometidos, permitindo que atacantes coletassem dados sensíveis. Essa percepção ganhou nova relevância após o hack histórico da exchange, onde $6,3 bilhões foram roubados.
Metodologia do Ataque
Durante a entrevista de julho, Su expressou preocupações sobre como os atacantes poderiam criar oportunidades de emprego para induzir os funcionários a executar códigos maliciosos. Uma vez que o código é executado, o dispositivo se torna vulnerável, permitindo um acesso mais profundo à rede da empresa. Em setembro, um engenheiro da Binance foi vítima de uma tarefa de codificação maliciosa durante uma entrevista de emprego falsa, que foi identificada como um ponto de entrada chave na violação de outubro.
Desafios na Detecção
Su destacou que as ferramentas de segurança podem ter dificuldades em sinalizar tais ataques, uma vez que os passos envolvidos podem parecer legítimos. A investigação subsequente da Binance confirmou que o malware utilizado no ataque conseguiu evitar as medidas de segurança de endpoint por meio de técnicas de ofuscação. Su enfatizou a responsabilidade da empresa em gerenciar os riscos associados ao uso de dispositivos da empresa por funcionários em busca de empregos externos.
Medidas de Segurança Reforçadas
Em resposta ao roubo, a Binance implementou controles mais rigorosos sobre dispositivos e reforçou sua infraestrutura de segurança. A empresa também aumentou seu investimento em medidas de cibersegurança e contratou especialistas independentes para uma revisão completa do incidente. Para combater ameaças em andamento, a Binance relatou ter bloqueado inúmeras ameaças cibernéticas ligadas a hackers norte-coreanos apenas neste ano.