北朝鮮ハッカー、バイナンスの盗難資金を迅速に洗浄
人工知能が作成しました. 英語からの自動翻訳です.
北朝鮮のハッカーがバイナンスから盗んだ約64億ドルを迅速に移動させており、25秒ごとに新しい暗号ウォレットを作成しています。これまでに、285億ドルが凍結または押収されており、過去のハッキングよりも大幅に多くなっています。
急速なウォレット作成
ブロックチェーン分析会社Ellipticの分析によると、北朝鮮のハッカーはバイナンスから盗んだ64億ドルを迅速に分散させており、約25秒ごとに新しい暗号ウォレットを設立しています。攻撃者は4日足らずで、11のブロックチェーンにわたって約12,000のウォレットを利用し、40,000件以上の取引を実行しました。
凍結と押収
盗まれた総額のうち、285億ドル(44%)がステーブルコイン発行者によって凍結または押収されています。これは、2025年2月に北朝鮮がBybitから盗んだ15億ドルのハッキング後に見られた約3%の回収率とは大きな対照を成しています。ステーブルコインは盗まれた資金の大部分を占め、合計34.6億ドルに達し、TetherやCircleのような発行者が迅速に対応できるようになりました。Tetherは盗まれたUSDTを37分以内に凍結し、Circleは823百万ドルのUSDCを交換される前に凍結しました。
洗浄手法
攻撃者は凍結が施行される前に、786百万ドルのステーブルコインをすでに変換しています。彼らは4.34億USDTをETHに交換し、59.9百万USDTに対してAaveを利用して19,762 ETHを借り入れました。初期の盗難の後、バイナンスは出金を再開しましたが、ユーザーからは数時間以内に36.4億ドルの純流出が報告されています。
継続中の調査
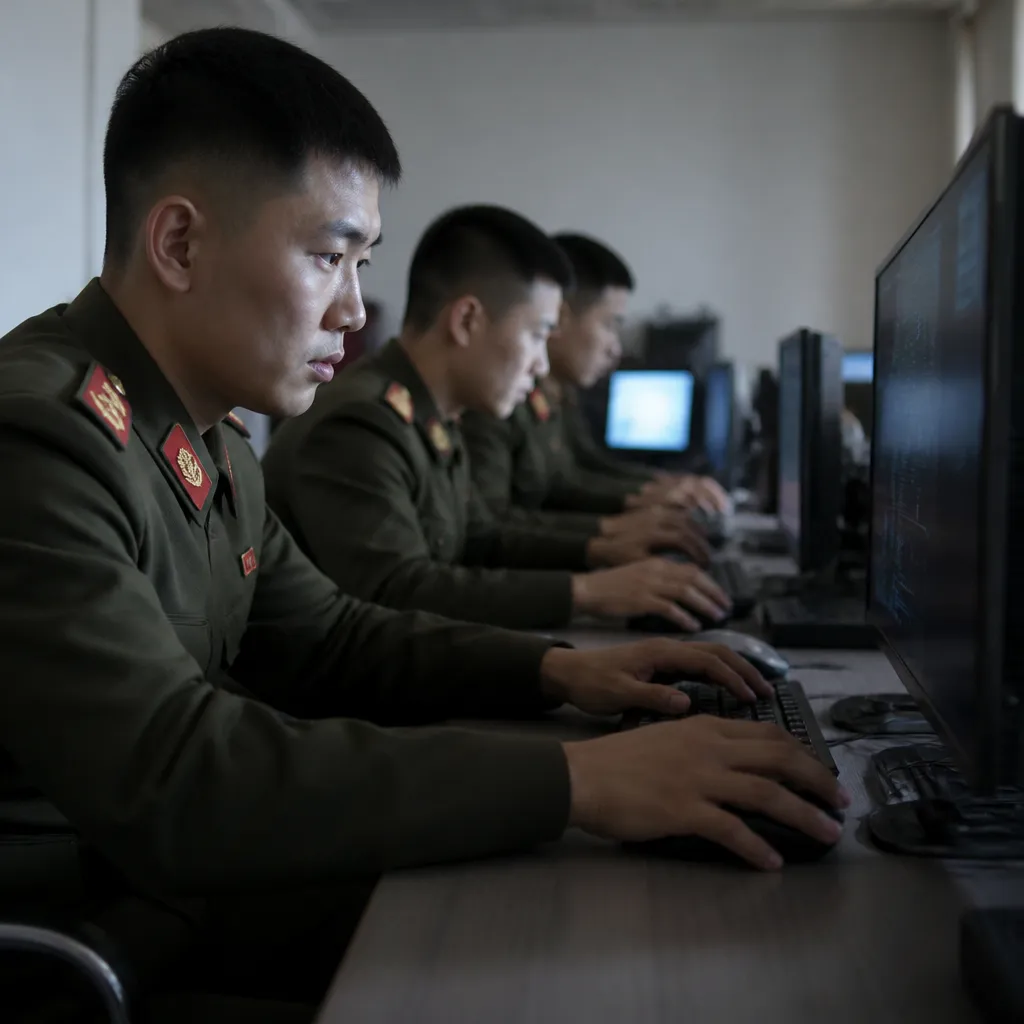
FBIはこのハッキングを北朝鮮政府に関連するグループTraderTraitorに結びつけ、関連するアドレスのリストを公開しました。洗浄にAIが使用されているとの憶測があるものの、Ellipticはこの操作が自動化されているが、依然として人間の意思決定パターンに似ていると示唆しています。
現在、約32.4億ドルが盗難に関連するアドレスに残っており、主にETHと18,270の盗まれたビットコインが攻撃以来動いていません。残りの資金は中国のマネーロンダリングネットワークに移動した可能性があり、一連のハイプロファイルなハッキングの中で暗号の安全性に対する懸念が高まっています。