
Ledger、8600万ドルの盗難報告を受けハードウェアウォレットの改ざんの可能性を調査中
人工知能が作成しました. 英語からの自動翻訳です.
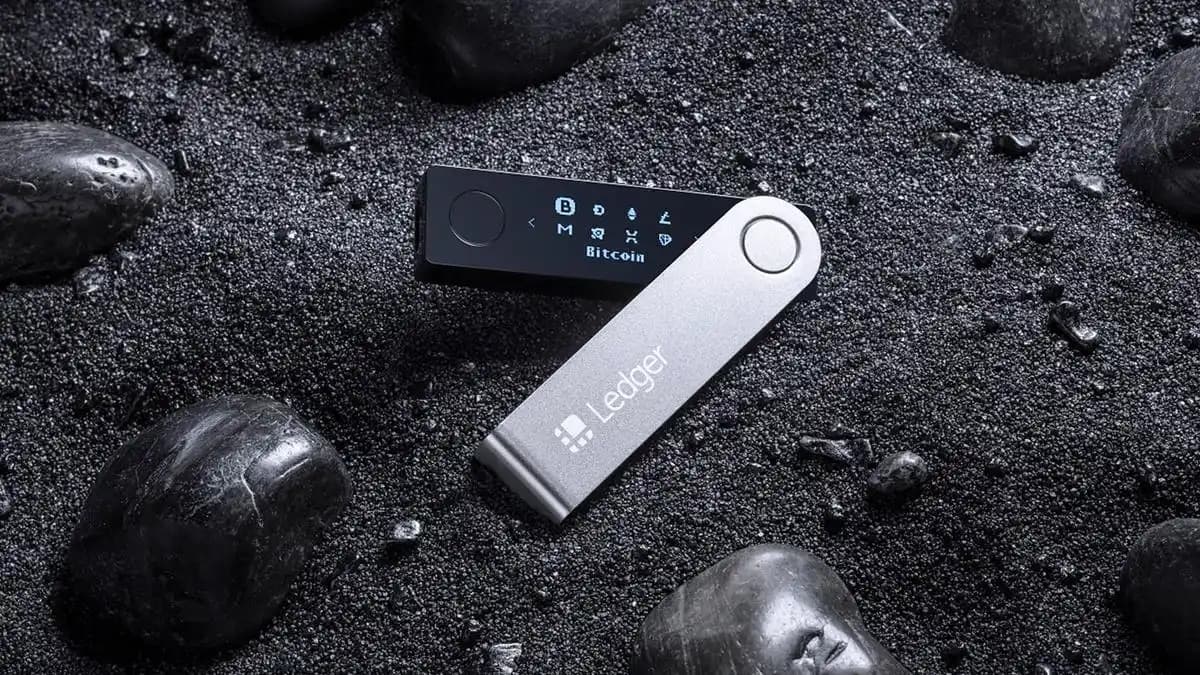
Ledgerは、ユーザーアカウントからの8600万ドルの盗難に関連する東南アジアの再販業者によって販売されたハードウェアウォレットの改ざんの可能性を調査しています。同社は、これらのデバイスを購入した顧客に対し、設定を行わず、新しいウォレットへの資産移動を検討するように助言しています。
盗難の調査
ハードウェアウォレットの著名なメーカーであるLedgerは、約8600万ドル相当の暗号通貨がウォレットから盗まれたとの報告を受け、調査を開始しました。疑わしい盗難は、東南アジアの再販業者CryptoBilisを通じて販売されたデバイスに関連しています。ブロックチェーン調査会社Specterの報告によれば、盗まれた資産はBitcoin、Ethereum、Tronのアドレスにまたがる可能性があります。
顧客へのアドバイス
これらの報告を受け、LedgerはCryptoBilisに対し、すべてのデバイスの販売と出荷を停止するよう求めました。この再販業者から過去90日以内にウォレットを購入した顧客には、設定を行わないように助言されています。すでにウォレットをアクティブにした顧客には、新しいリカバリーフレーズで生成された新しいデバイスに資産を移動することを推奨しています。
事件の背景
この潜在的なセキュリティ問題は、暗号の安全性にとって厳しい年の中で発生しており、業界全体で重大な脆弱性が報告されています。特に、暗号取引所Bitgetは最近、3億5000万ドル以上の資産が盗まれる侵害を経験しました。他にもLiquid Network、Drift、Kelpからの損失があり、暗号市場におけるセキュリティへの懸念が高まっています。
脅威の性質
Ledgerは調査を確認していますが、盗まれた総額や損失の原因は特定していません。現在調査中の可能性のあるシナリオは、ハードウェアウォレットが顧客に届く前に改ざんされる供給チェーン攻撃です。これはLedgerのシステムへの直接的な侵害とは異なります。現在のところ、Ledgerの技術が侵害されたという確認された証拠はありません。同社は、調査が進展するにつれてさらなる更新を提供することを約束しています。