
バイナンスCSO、63億ドルのハッキングの数ヶ月前にハッキング手法を警告
人工知能が作成しました. 英語からの自動翻訳です.
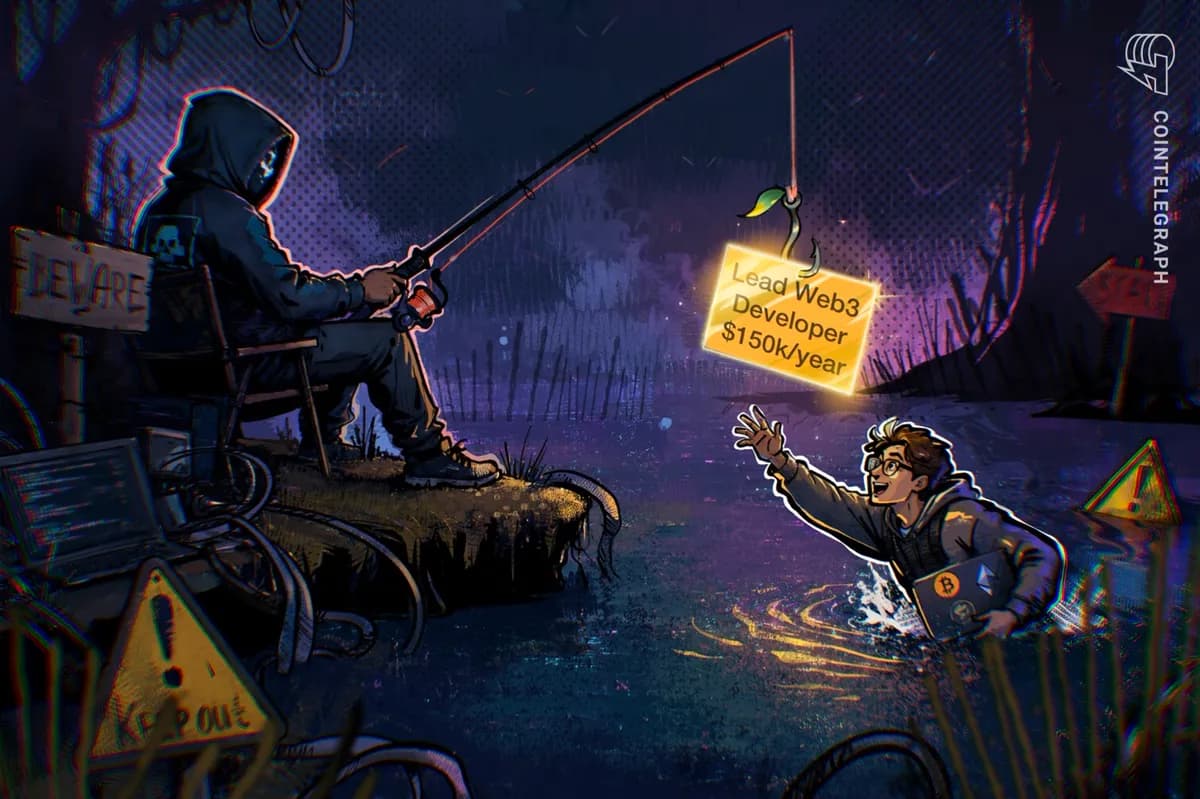
バイナンスの最高セキュリティ責任者、ジミー・スーは7月のインタビューで、偽の就職面接がデバイスの侵害につながる危険性について語った。この手法は、10月の取引所の記録的なハッキングで使用され、63億ドルの損失をもたらした。
セキュリティリスクの予告
7月、バイナンスの最高セキュリティ責任者ジミー・スーは、就職面接における偽のコーディング評価がもたらす潜在的なリスクについて詳しく説明しました。彼は、このような欺瞞が従業員のデバイスを侵害し、攻撃者が機密データを収集する可能性があることを示唆しました。この洞察は、63億ドルが盗まれた取引所の歴史的なハッキングの後に再び重要性を増しました。
攻撃の手法
7月のインタビューで、スーは攻撃者がどのようにして従業員を悪意のあるコードを実行させるために就職機会を作り出すかについて懸念を表明しました。一度コードが実行されると、デバイスは脆弱になり、企業のネットワークへの深いアクセスが可能になります。9月には、バイナンスのエンジニアが偽の就職面接中に悪意のあるコーディング課題の犠牲となり、これが10月の侵害の重要な侵入点として特定されました。
検出の課題
スーは、攻撃に関与する手順が正当なものであるように見えるため、セキュリティツールがこのような攻撃を検出するのが難しいかもしれないと強調しました。その後のバイナンスによる調査では、攻撃に使用されたマルウェアが難読化技術を通じてエンドポイントセキュリティ対策を回避したことが確認されました。スーは、従業員が会社のデバイスを外部の就職活動に使用することに伴うリスクを管理する責任が企業にあると強調しました。
強化されたセキュリティ対策
侵害に対応して、バイナンスはデバイス管理を厳格化し、セキュリティインフラを強化しました。また、サイバーセキュリティ対策への投資を増やし、事件の徹底的なレビューのために独立した専門家を雇いました。継続的な脅威に対抗するために、バイナンスは今年だけで北朝鮮のハッカーに関連する多数のサイバー脅威を阻止したと報告しています。