セキュリティ
Ledgerのハッキングが暗号セキュリティへの信頼問題を浮き彫りに
人工知能が作成しました. 英語からの自動翻訳です.
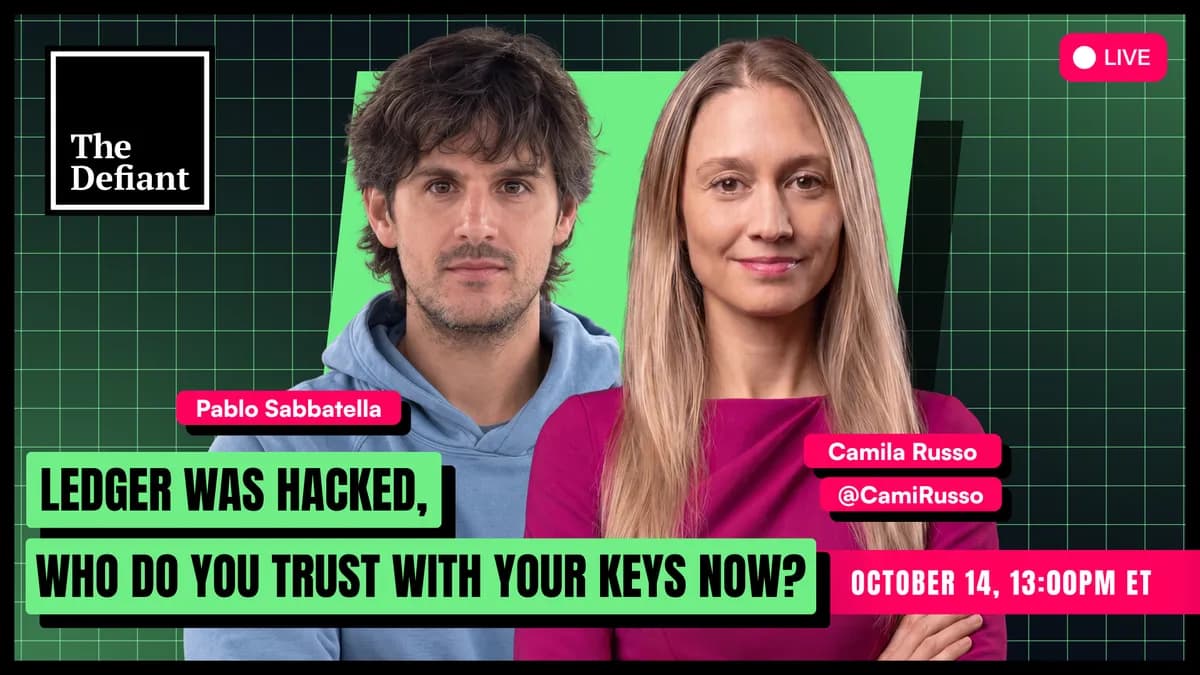
Ledgerは、デバイスに物理的なインプラントが仕込まれたことにより、300以上のウォレットから9300万ドルが流出した重大なセキュリティ侵害を報告しました。この事件は、ハードウェアリセラーへの信頼と個人のリカバリーフレーズのセキュリティに関する重要な疑問を提起しています。
Ledgerハッキングの概要
Ledgerは、300以上のウォレットから9300万ドルが流出するという侵害が発生したことを確認しました。この攻撃は、リセラーのCryptoBilisを通じて販売されたLedgerサイナーに埋め込まれた物理的なインプラントが関与していました。このインプラントは、ユーザーの画面からリカバリーフレーズを読み取り、モバイルネットワークを介して送信することができました。
信頼に関する懸念
この事件を受けて、ユーザーが暗号セキュリティに関して誰を信頼できるのかに焦点が移っています。主な懸念事項は以下の通りです:
- Ledgerのようなハードウェアベンダーの信頼性。
- CryptoBilisのようなリセラーの誠実性。
- 消費者がすでに所有しているデバイスのセキュリティ。
- ユーザーが自分のリカバリーフレーズを安全に管理できる能力。
議論
この事件は、暗号通貨エコシステム内での信頼についてのより広範な議論を招いています。ユーザーが潜在的な脆弱性に満ちた環境をナビゲートする中で、堅牢なセキュリティ対策とハードウェアプロバイダーとの信頼関係の必要性はこれまで以上に重要です。
さらなる洞察を得るためには、Opsekの創設者パブロ・サバテラが出演するThe Defiant Livestreamを視聴してください。